Phân quyền người dùng phần mềm: 6 bước thiết kế vai trò
Hướng dẫn phân quyền người dùng phần mềm theo 6 bước: liệt kê dữ liệu, thiết kế vai trò, áp dụng quyền tối thiểu, lập ma trận quyền, kiểm thử, rà soát định kỳ.
Tóm tắt nhanh
Phân quyền người dùng phần mềm là việc quy định mỗi người được xem, thêm, sửa, xoá hay duyệt dữ liệu nào. Cách làm bền vững là gán quyền theo vai trò (RBAC) thay vì theo từng người, áp dụng nguyên tắc quyền tối thiểu, ghi thành ma trận quyền, kiểm thử bằng tài khoản thật và rà soát định kỳ khi nhân sự thay đổi.
- Gán quyền theo vai trò, không gán trực tiếp cho từng người
- Nguyên tắc quyền tối thiểu: chỉ cấp đủ để làm việc, không hơn
- Tách quyền theo hành động (xem, tạo, sửa, xoá, duyệt, xuất) và phạm vi dữ liệu
- Ma trận quyền là tài liệu chung giữa doanh nghiệp và đội phát triển
- Thu hồi quyền ngay khi nhân viên nghỉ việc hoặc chuyển bộ phận
Mục lục bài viết
- Phân quyền người dùng là gì và vì sao cần làm bài bản?
- Bước 1: Liệt kê dữ liệu và chức năng cần bảo vệ
- Bước 2: Xác định vai trò theo công việc thực tế
- Bước 3: Áp dụng nguyên tắc quyền tối thiểu
- Bước 4: Lập ma trận phân quyền
- Bước 5: Cấu hình và kiểm thử bằng tài khoản thật
- Bước 6: Rà soát quyền định kỳ
- Sai lầm thường gặp khi phân quyền
- Tóm tắt và bước tiếp theo
- Câu hỏi thường gặp
Khi phần mềm quản lý chỉ có vài người dùng, ai cũng đăng nhập bằng một tài khoản chung và thấy mọi thứ. Đến khi có hai chục nhân viên, ba chi nhánh và dữ liệu lương, giá vốn nằm chung một chỗ, cách làm đó trở thành rủi ro. Bài này hướng dẫn phân quyền người dùng phần mềm theo 6 bước, từ liệt kê dữ liệu cần bảo vệ đến lập ma trận quyền và rà soát định kỳ, áp dụng được cho cả phần mềm đóng gói lẫn phần mềm làm theo yêu cầu.
Phân quyền người dùng là gì và vì sao cần làm bài bản?
Phân quyền người dùng là việc quy định mỗi tài khoản được phép xem, tạo, sửa, xoá, duyệt hoặc xuất dữ liệu nào trong phần mềm. Làm bài bản giúp giảm sai sót, hạn chế lộ dữ liệu và giúp truy vết khi có sự cố.
Những vấn đề thường gặp khi phân quyền tuỳ tiện:
- Nhân viên bán hàng xuất được toàn bộ danh sách khách hàng ra Excel trước khi nghỉ việc.
- Một người vừa lập phiếu chi vừa tự duyệt phiếu chi.
- Nhân viên chi nhánh A sửa nhầm đơn hàng của chi nhánh B.
- Không ai biết ai đã xoá một bản ghi quan trọng vì mọi người dùng chung tài khoản.
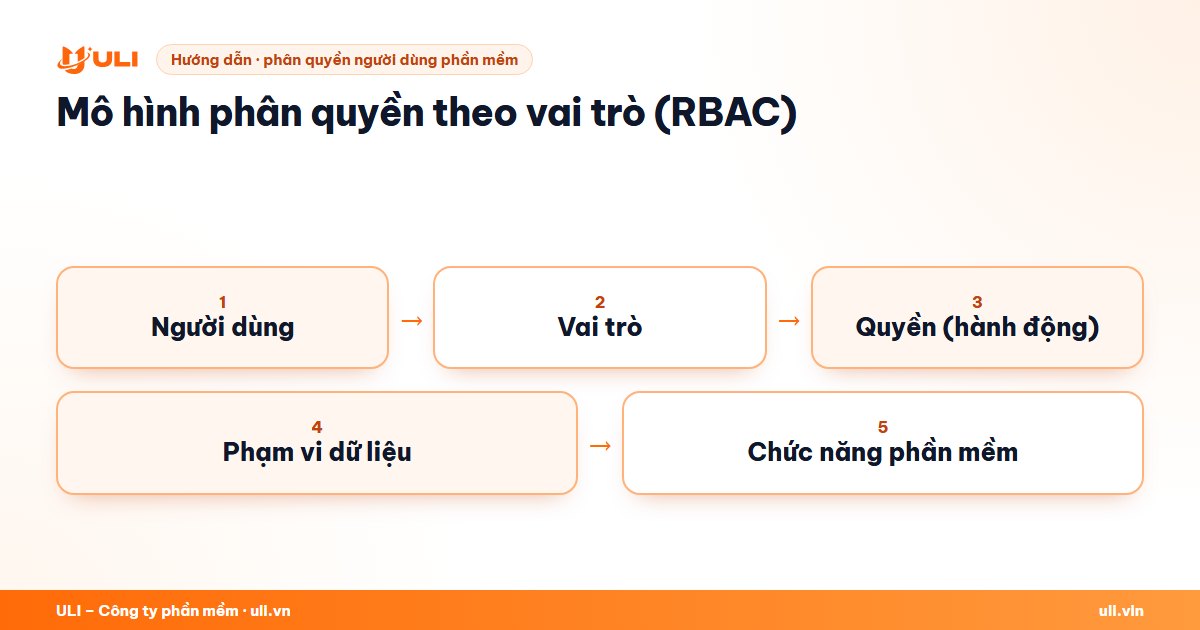
Cách phổ biến và dễ quản lý nhất là phân quyền theo vai trò (RBAC): quyền gắn vào vai trò, người dùng gắn vào vai trò. Khi nhân sự thay đổi, bạn chỉ đổi vai trò của người đó, không phải sửa từng quyền. Đây cũng là một phần của nguyên tắc chung về bảo mật dữ liệu doanh nghiệp.
Bước 1: Liệt kê dữ liệu và chức năng cần bảo vệ
Bạn không thể phân quyền cho thứ chưa được liệt kê. Bước đầu tiên là lập danh sách các phân hệ, màn hình và loại dữ liệu trong phần mềm.
Hãy đi qua từng menu và ghi lại, ví dụ với một phần mềm bán hàng – kho:
- Danh mục: sản phẩm, bảng giá bán, giá vốn, nhà cung cấp.
- Giao dịch: đơn hàng, phiếu nhập, phiếu xuất, phiếu thu, phiếu chi.
- Khách hàng: thông tin liên hệ, lịch sử mua, công nợ.
- Báo cáo: doanh thu, lợi nhuận, tồn kho.
- Hệ thống: người dùng, cấu hình, tích hợp.
Sau đó đánh dấu mức độ nhạy cảm. Giá vốn, lợi nhuận, lương, số điện thoại khách hàng và chức năng xuất dữ liệu thường là nhóm cần kiểm soát chặt nhất. Nếu đang chuẩn bị làm phần mềm mới, hãy đưa danh sách này vào tài liệu yêu cầu phần mềm ngay từ đầu, vì thêm phân quyền chi tiết sau khi đã lập trình xong thường tốn công hơn.
Bước 2: Xác định vai trò theo công việc thực tế
Vai trò nên phản ánh việc người dùng làm hằng ngày, không phải chức danh trên danh thiếp. Hai người cùng chức danh "nhân viên" có thể cần quyền rất khác nhau.
Cách làm đơn giản: lấy sơ đồ tổ chức, với mỗi bộ phận hỏi "người này mở phần mềm để làm những việc gì?". Gom những người có cùng câu trả lời thành một vai trò. Doanh nghiệp nhỏ thường có các vai trò như:
- Nhân viên bán hàng
- Thu ngân
- Thủ kho
- Kế toán
- Quản lý chi nhánh
- Giám đốc / chủ doanh nghiệp
- Quản trị hệ thống
Ngoài hành động, hãy xác định phạm vi dữ liệu: nhân viên chỉ thấy khách hàng do mình phụ trách, quản lý chi nhánh thấy dữ liệu chi nhánh mình, giám đốc thấy toàn công ty. Phạm vi dữ liệu thường bị quên nhưng lại là nguyên nhân phổ biến của rò rỉ thông tin giữa các nhóm.
Bước 3: Áp dụng nguyên tắc quyền tối thiểu
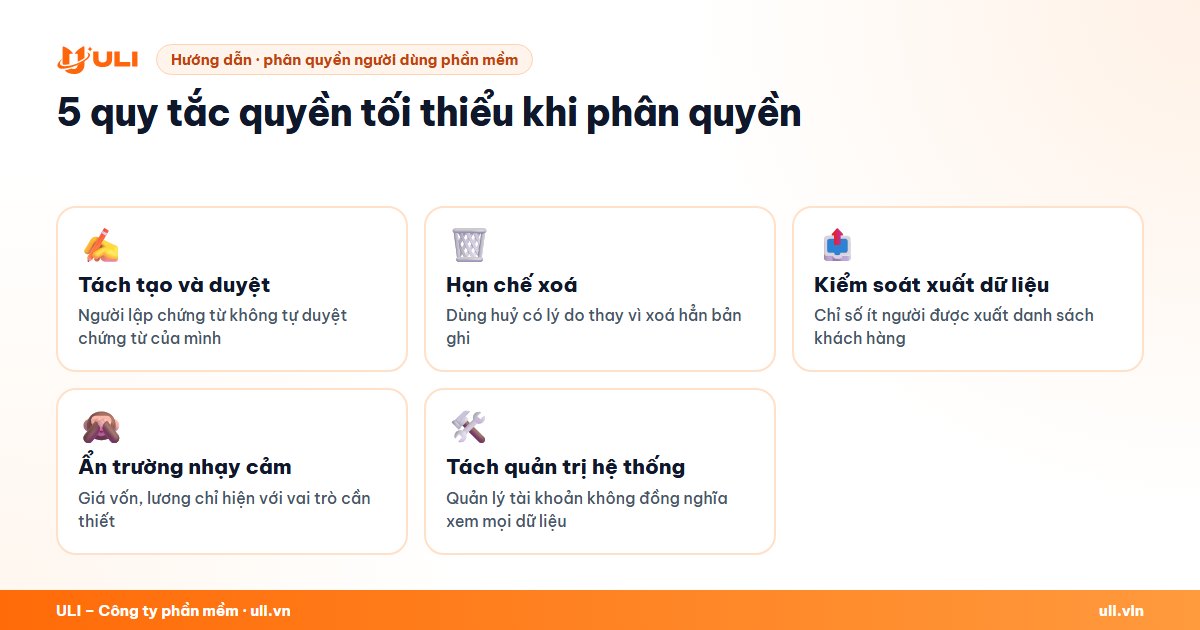
Nguyên tắc quyền tối thiểu nghĩa là mỗi vai trò chỉ được cấp đúng những quyền cần để hoàn thành công việc. Khi phân vân, hãy bắt đầu từ ít quyền và mở thêm khi có nhu cầu thật.
Một số quy tắc thực tế:
- Tách tạo và duyệt: người lập phiếu chi, đơn giảm giá lớn hay điều chỉnh tồn kho không nên là người duyệt.
- Hạn chế xoá: thay vì cho xoá, cho phép "huỷ" có lý do và giữ lại bản ghi.
- Kiểm soát xuất dữ liệu: quyền xuất Excel danh sách khách hàng chỉ nên dành cho số ít người.
- Ẩn trường nhạy cảm: nhân viên bán hàng thấy giá bán nhưng không thấy giá vốn.
- Quyền quản trị hệ thống tách riêng: người thêm tài khoản không cần quyền xem báo cáo lợi nhuận.
Bước 4: Lập ma trận phân quyền
Ma trận phân quyền là bảng ghi rõ vai trò nào được làm gì trên chức năng nào. Đây là tài liệu để doanh nghiệp duyệt và để đội phát triển cấu hình đúng.
Ví dụ một phần ma trận cho doanh nghiệp bán lẻ (X = xem, T = tạo, S = sửa, D = duyệt, E = xuất):
| Chức năng | Bán hàng | Thủ kho | Kế toán | Quản lý chi nhánh | Giám đốc |
|---|---|---|---|---|---|
| Đơn hàng | X, T, S (của mình) | X | X | X, S, D (chi nhánh) | X, E |
| Giá vốn sản phẩm | — | — | X | X | X, S |
| Phiếu nhập / xuất kho | X | X, T | X | X, D | X |
| Phiếu chi | — | — | X, T | D (dưới hạn mức) | D, E |
| Danh sách khách hàng | X (của mình) | — | X | X (chi nhánh) | X, E |
| Báo cáo lợi nhuận | — | — | X | X (chi nhánh) | X, E |
| Quản lý người dùng | — | — | — | — | Giao quản trị viên |
Mẹo khi lập ma trận:
- Dùng bảng tính, mỗi tab một phân hệ để dễ đọc.
- Ghi chú phạm vi trong ngoặc như "(của mình)", "(chi nhánh)".
- Với quyền duyệt, ghi rõ hạn mức nếu có, ví dụ duyệt phiếu chi dưới một mức tiền nhất định.
- Lấy chữ ký hoặc xác nhận của người phụ trách từng bộ phận trước khi cấu hình.
Bước 5: Cấu hình và kiểm thử bằng tài khoản thật
Cấu hình xong chưa phải là xong; bạn phải đăng nhập bằng từng vai trò để kiểm tra. Kiểm thử cần cả hai chiều: được làm việc cần làm và bị chặn ở việc không được làm.
Checklist kiểm thử cho mỗi vai trò:
- Đăng nhập bằng tài khoản thử của vai trò, không dùng tài khoản quản trị
- Thực hiện trọn một nghiệp vụ hằng ngày (ví dụ tạo và hoàn tất đơn hàng)
- Thử mở màn hình không được phép, kết quả phải là bị chặn hoặc ẩn menu
- Thử xem dữ liệu của chi nhánh hoặc nhân viên khác
- Thử xuất dữ liệu, sửa chứng từ đã duyệt, xoá bản ghi
- Kiểm tra trên cả bản web và ứng dụng di động nếu có
- Kiểm tra nhật ký thao tác có ghi lại hành động vừa làm
Lưu ý quan trọng với phần mềm làm riêng: việc ẩn nút trên giao diện là chưa đủ. Máy chủ cũng phải kiểm tra quyền ở mỗi yêu cầu, nếu không người dùng có thể gọi trực tiếp đường dẫn hoặc API. Hãy yêu cầu đơn vị phát triển xác nhận điều này và đưa vào kịch bản nghiệm thu phần mềm.
Bước 6: Rà soát quyền định kỳ
Quyền trong phần mềm luôn "phình" theo thời gian vì người ta hay xin thêm quyền nhưng ít ai trả lại. Rà soát định kỳ giúp đưa hệ thống về đúng ma trận đã duyệt.
Lịch gợi ý:
- Ngay khi nhân viên nghỉ việc: khoá tài khoản trong ngày, chuyển dữ liệu họ phụ trách cho người khác.
- Khi nhân viên chuyển bộ phận: đổi vai trò, không cộng thêm vai trò mới lên vai trò cũ.
- Hằng quý: xuất danh sách tài khoản và vai trò, đối chiếu với danh sách nhân sự.
- Hằng năm: xem lại toàn bộ ma trận khi quy trình hoặc sơ đồ tổ chức thay đổi.
Kết hợp rà soát với việc xem nhật ký thao tác: đăng nhập lúc nửa đêm, xuất dữ liệu số lượng lớn hay sửa nhiều chứng từ cũ là những dấu hiệu nên kiểm tra. Với các tài khoản quyền cao, hãy bật xác thực 2 lớp để mật khẩu bị lộ cũng không đủ để đăng nhập.
Sai lầm thường gặp khi phân quyền
Phần lớn sai lầm đến từ việc muốn tiện trước mắt. Bảng dưới đây giúp bạn nhận diện và khắc phục.
| Sai lầm | Hậu quả | Cách khắc phục |
|---|---|---|
| Dùng chung tài khoản | Không truy vết được ai làm gì | Mỗi người một tài khoản riêng |
| Cấp quyền quản trị cho nhiều người "cho tiện" | Dễ sửa nhầm cấu hình, lộ dữ liệu | Chỉ 1–2 quản trị viên, bật 2FA |
| Gán quyền trực tiếp cho từng người | Khó quản lý khi nhân sự thay đổi | Chuyển sang gán theo vai trò |
| Chỉ ẩn nút trên giao diện | Có thể bị vượt qua bằng API | Kiểm tra quyền phía máy chủ |
| Quên khoá tài khoản người nghỉ | Truy cập trái phép sau khi nghỉ | Quy trình nghỉ việc có bước khoá tài khoản |
Tóm tắt và bước tiếp theo
Phân quyền người dùng phần mềm hiệu quả gồm 6 bước: liệt kê dữ liệu cần bảo vệ, xác định vai trò theo công việc, áp dụng quyền tối thiểu, lập ma trận quyền, kiểm thử bằng tài khoản thật và rà soát định kỳ. Mấu chốt là gán quyền theo vai trò, tách tạo và duyệt, giới hạn phạm vi dữ liệu và luôn kiểm tra quyền ở phía máy chủ.
Nếu phần mềm hiện tại không đáp ứng được mô hình phân quyền bạn cần, đó có thể là lúc cân nhắc một giải pháp làm riêng. ULI – công ty phần mềm theo yêu cầu thiết kế phân quyền theo vai trò, phạm vi dữ liệu và nhật ký thao tác ngay từ giai đoạn khảo sát. Bạn có thể liên hệ ULI để trao đổi về bài toán cụ thể của doanh nghiệp.
Câu hỏi thường gặp
RBAC là gì?
RBAC (Role-Based Access Control) là cách phân quyền theo vai trò: quyền được gán cho vai trò, người dùng được gán vào vai trò. Khi có nhân viên mới, bạn chỉ cần chọn vai trò phù hợp thay vì cấu hình lại từng quyền.
Một người có thể giữ nhiều vai trò không?
Có, phần lớn phần mềm cho phép gán nhiều vai trò và quyền là tổng các vai trò. Tuy nhiên nên tránh để một người vừa tạo vừa duyệt cùng một giao dịch quan trọng như phiếu chi.
Nên có bao nhiêu vai trò là hợp lý?
Doanh nghiệp nhỏ thường chỉ cần 4–8 vai trò. Quá nhiều vai trò khiến việc quản lý rối và dễ cấp nhầm; quá ít thì buộc phải cấp quyền rộng hơn cần thiết.
Có cần lưu nhật ký thao tác không?
Nên có. Nhật ký ghi ai làm gì, lúc nào trên dữ liệu quan trọng giúp truy vết sai sót, giải quyết tranh chấp nội bộ và phát hiện truy cập bất thường.
Tài khoản quản trị cao nhất nên giao cho ai?
Nên giao cho 1–2 người đại diện doanh nghiệp, bật xác thực 2 lớp, và không dùng tài khoản này cho công việc hằng ngày. Đơn vị phát triển chỉ nên có quyền quản trị tạm thời khi cần hỗ trợ.
Biên soạn bởi đội phát triển phần mềm, thiết kế website và SEO của ULI – công ty phần mềm (uli.vn). Nội dung được rà soát và cập nhật định kỳ.