Bảo mật dữ liệu doanh nghiệp: nguyên tắc và việc cần làm
Bảo mật dữ liệu doanh nghiệp gồm những gì? Nguyên tắc phân loại dữ liệu, phân quyền, mã hoá, sao lưu, bảo vệ dữ liệu cá nhân khách hàng và trách nhiệm tuân thủ.
Tóm tắt nhanh
Bảo mật dữ liệu doanh nghiệp là tập hợp biện pháp kỹ thuật, quy trình và con người nhằm giữ dữ liệu bí mật, toàn vẹn và luôn sẵn sàng. Cốt lõi gồm: biết mình có dữ liệu gì, phân quyền tối thiểu, xác thực 2 lớp, mã hoá, sao lưu có thử khôi phục, ghi nhật ký truy cập và tuân thủ quy định về dữ liệu cá nhân.
- Bảo mật xoay quanh ba mục tiêu: bí mật, toàn vẹn và sẵn sàng của dữ liệu
- Bắt đầu bằng việc kiểm kê và phân loại dữ liệu, không phải mua công cụ
- Phân quyền tối thiểu và xác thực 2 lớp chặn được phần lớn rủi ro phổ biến
- Sao lưu chỉ có giá trị khi đã thử khôi phục thành công
- Dữ liệu cá nhân khách hàng đi kèm trách nhiệm pháp lý, cần quy trình rõ ràng
Mục lục bài viết
Dữ liệu khách hàng, đơn hàng, công nợ, hồ sơ nhân sự hay báo giá là tài sản mà hầu như doanh nghiệp nào cũng có, nhưng ít khi được bảo vệ tương xứng. Chỉ một mật khẩu bị lộ hoặc một ổ cứng hỏng không có bản sao là đủ làm gián đoạn kinh doanh nhiều ngày. Bài viết này giải thích bảo mật dữ liệu doanh nghiệp là gì, các nguyên tắc nền tảng, việc cần làm theo thứ tự ưu tiên và trách nhiệm khi bạn xử lý dữ liệu cá nhân của khách hàng.
Bảo mật dữ liệu doanh nghiệp là gì?
Bảo mật dữ liệu doanh nghiệp là việc giữ cho dữ liệu chỉ đến tay đúng người, không bị sửa sai lệch và luôn dùng được khi cần. Đây không chỉ là chuyện kỹ thuật mà còn là quy trình và thói quen của từng nhân viên.
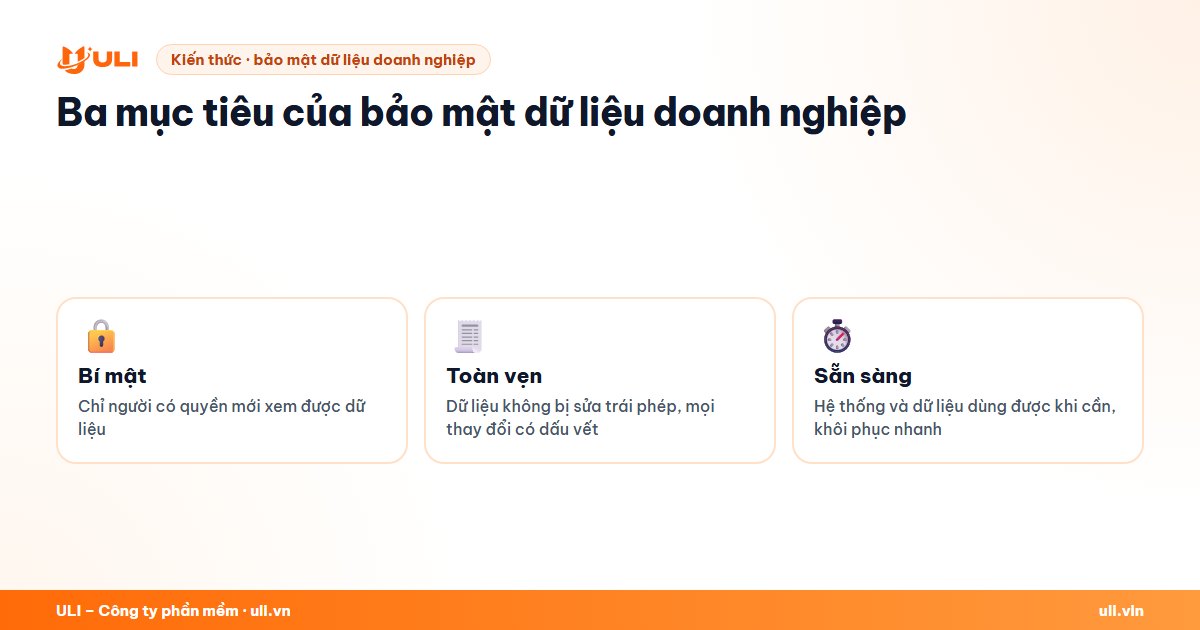
Giới chuyên môn thường tóm tắt mục tiêu bảo mật bằng ba chữ cái CIA:
- Bí mật (Confidentiality): người không có quyền không xem được dữ liệu. Ví dụ nhân viên kho không xem được bảng lương.
- Toàn vẹn (Integrity): dữ liệu không bị thay đổi trái phép hoặc vô tình sai lệch. Ví dụ đơn giá trên đơn hàng không bị ai sửa mà không để lại dấu vết.
- Sẵn sàng (Availability): hệ thống và dữ liệu dùng được khi cần. Ví dụ máy chủ hỏng nhưng vẫn khôi phục được trong vài giờ.
Một biện pháp tốt thường phục vụ đồng thời nhiều mục tiêu. Sao lưu bảo vệ tính sẵn sàng, nhật ký truy cập hỗ trợ tính toàn vẹn, còn phân quyền bảo vệ tính bí mật.
Doanh nghiệp thường mất dữ liệu vì đâu?
Phần lớn sự cố bắt nguồn từ những lỗ hổng rất đời thường chứ không phải các cuộc tấn công tinh vi. Biết nguyên nhân phổ biến giúp bạn ưu tiên đúng chỗ.
- Mật khẩu yếu hoặc dùng chung: một mật khẩu cho nhiều tài khoản, chia sẻ qua tin nhắn, không đổi khi nhân viên nghỉ việc.
- Email và tin nhắn lừa đảo: đường link giả trang đăng nhập, tệp đính kèm chứa mã độc, yêu cầu chuyển khoản giả danh lãnh đạo.
- Phân quyền quá rộng: ai cũng là quản trị viên, ai cũng xuất được toàn bộ danh sách khách hàng ra Excel.
- Không sao lưu hoặc sao lưu không thử: đến lúc hỏng ổ cứng hay bị mã độc tống tiền mới phát hiện bản sao lưu không dùng được.
- Phần mềm lỗi thời: hệ điều hành, plugin, thư viện không cập nhật bản vá bảo mật.
- Dữ liệu nằm rải rác: file Excel trên máy cá nhân, nhóm chat, USB, email cá nhân, khó kiểm soát ai đang giữ gì.
Điểm chung của các nguyên nhân trên là có thể phòng ngừa bằng quy trình và cấu hình đúng, không nhất thiết phải đầu tư lớn.
7 nguyên tắc nền tảng khi bảo mật dữ liệu
Các nguyên tắc dưới đây áp dụng được cho cả doanh nghiệp vài người lẫn công ty có hàng trăm nhân viên. Thứ tự gợi ý cũng là thứ tự nên làm.
1. Biết mình có dữ liệu gì và nằm ở đâu
Bạn không thể bảo vệ thứ mình không biết đang có. Hãy lập một bảng kiểm kê đơn giản: loại dữ liệu, nơi lưu, ai phụ trách, ai được truy cập, mức độ nhạy cảm. Bước này thường làm lộ ra nhiều "kho dữ liệu ngầm" như file danh sách khách hàng trên máy của một nhân viên kinh doanh.
2. Phân loại theo mức độ nhạy cảm
Không phải dữ liệu nào cũng cần bảo vệ như nhau. Một cách phân loại dễ dùng:
| Mức | Ví dụ | Biện pháp tối thiểu |
|---|---|---|
| Công khai | Bảng giá niêm yết, bài viết trên website | Kiểm soát ai được đăng, sửa |
| Nội bộ | Quy trình, lịch làm việc, tài liệu đào tạo | Chỉ nhân viên truy cập, không chia sẻ ra ngoài |
| Bí mật | Danh sách khách hàng, hợp đồng, công nợ | Phân quyền theo vai trò, ghi nhật ký, hạn chế xuất file |
| Nhạy cảm cao | Bảng lương, giấy tờ tuỳ thân, dữ liệu sức khoẻ, tài khoản ngân hàng | Mã hoá, quyền rất hạn chế, xác thực 2 lớp bắt buộc |
3. Phân quyền tối thiểu
Mỗi người chỉ có đúng quyền cần cho công việc, không hơn. Nhân viên bán hàng xem khách hàng của mình, trưởng nhóm xem cả nhóm, chỉ một vài người được xuất toàn bộ dữ liệu. Cách thiết kế vai trò chi tiết có trong bài phân quyền người dùng phần mềm.
4. Xác thực mạnh
Mật khẩu dài, không dùng lại, quản lý bằng trình quản lý mật khẩu, và bật xác thực 2 lớp cho email, ngân hàng số, phần mềm quản trị. Đây là một trong những biện pháp rẻ mà hiệu quả nhất. Xem cách làm trong bài bật xác thực 2 lớp.
5. Mã hoá khi truyền và khi lưu
Dữ liệu đi qua mạng phải dùng HTTPS. Dữ liệu nhạy cảm trong cơ sở dữ liệu, ổ cứng máy chủ và bản sao lưu nên được mã hoá, để kể cả khi bị lấy cắp ổ đĩa thì người khác cũng không đọc được.
6. Sao lưu và thử khôi phục
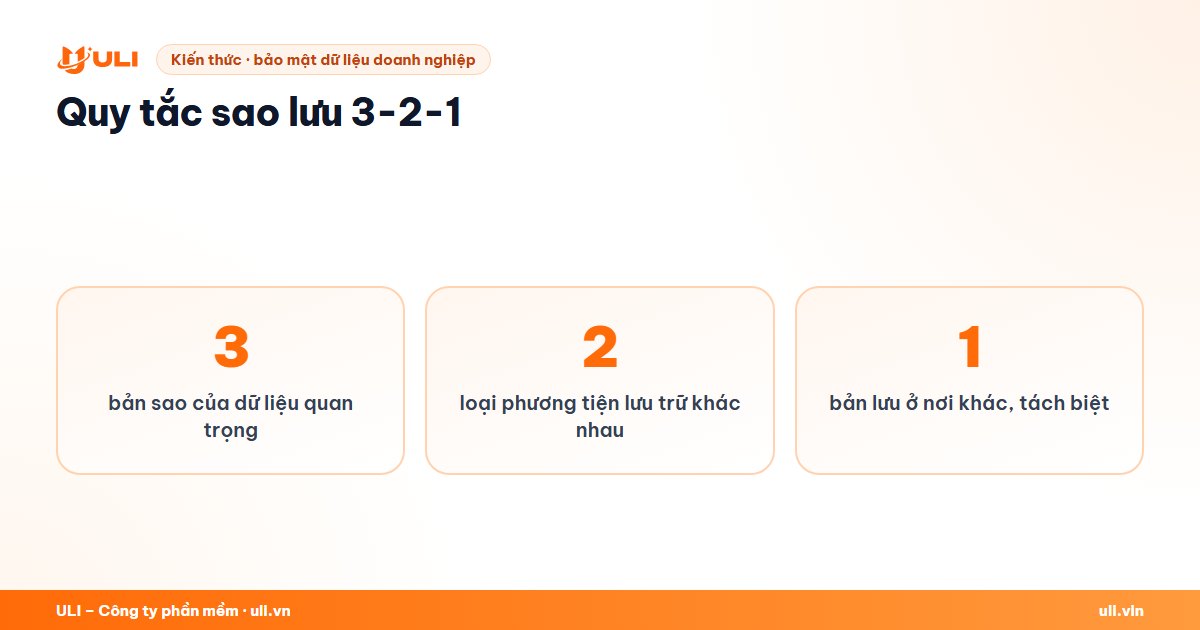
Quy tắc phổ biến là 3-2-1: ít nhất 3 bản sao, trên 2 loại phương tiện khác nhau, 1 bản để ở nơi khác (ngoài văn phòng hoặc khác vùng cloud). Quan trọng hơn cả là định kỳ thử khôi phục. Hướng dẫn chi tiết có trong bài sao lưu dữ liệu doanh nghiệp.
7. Ghi nhật ký và giám sát
Phần mềm quản lý nên ghi lại ai đăng nhập, ai xem, sửa, xoá, xuất dữ liệu nào và vào lúc nào. Nhật ký giúp phát hiện bất thường sớm và là căn cứ khi điều tra sự cố.
Dữ liệu cá nhân khách hàng và trách nhiệm tuân thủ
Khi thu thập số điện thoại, email, địa chỉ hay lịch sử mua hàng, doanh nghiệp đang xử lý dữ liệu cá nhân và phải tuân thủ quy định pháp luật về bảo vệ dữ liệu cá nhân. Tại Việt Nam, văn bản thường được nhắc tới là Nghị định 13/2023/NĐ-CP về bảo vệ dữ liệu cá nhân, cùng các quy định liên quan về an ninh mạng và an toàn thông tin.
Ở mức nguyên tắc chung, doanh nghiệp nên:
- Thu thập có mục đích rõ ràng và chỉ lấy dữ liệu thật sự cần. Form đăng ký nhận báo giá không cần hỏi ngày sinh hay số giấy tờ tuỳ thân.
- Thông báo và xin đồng ý khi thu thập, ví dụ qua chính sách bảo mật trên website và ô đồng ý ở form.
- Giới hạn người truy cập và có biện pháp kỹ thuật bảo vệ tương xứng với mức độ nhạy cảm.
- Có quy trình xử lý yêu cầu của khách hàng như xem, sửa, xoá dữ liệu của họ.
- Có quy trình ứng phó sự cố khi dữ liệu bị lộ, gồm ai chịu trách nhiệm, thông báo cho ai và trong bao lâu.
- Ràng buộc bên thứ ba như đơn vị làm phần mềm, nhà cung cấp cloud, đối tác gửi tin nhắn bằng hợp đồng có điều khoản bảo mật.
Lưu ý: phần trên chỉ mang tính tham khảo chung, không phải tư vấn pháp lý. Quy định có thể được sửa đổi, bổ sung; doanh nghiệp nên đối chiếu văn bản hiện hành và tham khảo ý kiến luật sư khi xây dựng chính sách cụ thể.
Bảo mật trong phần mềm quản lý: cần yêu cầu gì?
Khi dùng hoặc thuê làm phần mềm quản lý, bảo mật phải là yêu cầu được viết rõ từ đầu, không phải tính năng bổ sung sau. Dưới đây là checklist bạn có thể đưa vào tài liệu yêu cầu.
- Phân quyền theo vai trò, có thể giới hạn đến từng chức năng và phạm vi dữ liệu (chi nhánh, nhóm, khách hàng được giao)
- Hỗ trợ xác thực 2 lớp, khoá tài khoản khi đăng nhập sai nhiều lần
- Mật khẩu được lưu dạng băm (hash), không ai xem được mật khẩu gốc
- Toàn bộ kết nối dùng HTTPS
- Nhật ký thao tác: đăng nhập, sửa, xoá, xuất dữ liệu
- Giới hạn và ghi nhận việc xuất file hàng loạt
- Sao lưu tự động hằng ngày, có quy trình khôi phục đã thử
- Doanh nghiệp nắm quyền quản trị cao nhất và tài khoản hạ tầng
Một hệ thống được thiết kế tốt còn tách môi trường thử nghiệm với môi trường thật, không dùng dữ liệu khách hàng thật để thử nghiệm, và cập nhật bản vá thư viện định kỳ. Nếu phần mềm chạy trên máy chủ thuê, bạn nên hiểu rõ trách nhiệm của nhà cung cấp và của mình; bài cloud server là gì giải thích các lựa chọn hạ tầng phổ biến.
Con người: mắt xích quan trọng nhất
Công nghệ tốt đến đâu cũng không bù được thói quen sai của người dùng. Vì vậy đào tạo và quy trình nội bộ cần đi cùng biện pháp kỹ thuật.
Một số việc nên làm định kỳ:
- Hướng dẫn nhận diện lừa đảo: kiểm tra địa chỉ người gửi, không bấm link lạ, xác minh qua điện thoại khi có yêu cầu chuyển tiền bất thường.
- Quy trình nhận và nghỉ việc: cấp quyền khi nhận việc, thu hồi toàn bộ tài khoản ngay ngày cuối cùng, đổi mật khẩu dùng chung nếu có.
- Quy định thiết bị: khoá màn hình, mã hoá ổ đĩa laptop, không lưu dữ liệu khách hàng trên USB cá nhân.
- Rà soát quyền hằng quý: ai còn quyền gì, có tài khoản nào không còn dùng.
Ví dụ, một công ty phân phối giả định tên An Phát có 30 nhân viên. Sau khi kiểm kê, họ phát hiện danh sách khách hàng tồn tại ở 6 nơi khác nhau. Họ gom dữ liệu về một phần mềm CRM có phân quyền, tắt quyền xuất file với nhân viên kinh doanh và bật xác thực 2 lớp cho quản lý. Chi phí không lớn nhưng rủi ro giảm rõ rệt vì dữ liệu đã có chủ và có dấu vết.
Tóm tắt và bước tiếp theo
Bảo mật dữ liệu doanh nghiệp bắt đầu từ việc biết mình có dữ liệu gì, sau đó áp dụng phân quyền tối thiểu, xác thực 2 lớp, mã hoá, sao lưu có thử khôi phục và ghi nhật ký. Với dữ liệu cá nhân khách hàng, hãy thu thập vừa đủ, thông báo rõ ràng và có quy trình ứng phó sự cố. Nếu bạn quản lý cả website, bài bảo mật website cơ bản là phần bổ sung nên đọc tiếp.
Khi cần xây dựng phần mềm quản lý có phân quyền, nhật ký và sao lưu được thiết kế ngay từ đầu, bạn có thể tham khảo ULI – công ty phần mềm theo yêu cầu hoặc liên hệ ULI để được tư vấn theo hiện trạng dữ liệu của doanh nghiệp.
Câu hỏi thường gặp
Doanh nghiệp nhỏ có cần quan tâm bảo mật dữ liệu không?
Có. Doanh nghiệp nhỏ thường ít lớp bảo vệ hơn nên dễ bị lợi dụng qua mật khẩu yếu, email lừa đảo hoặc máy tính nhiễm mã độc. Các biện pháp cơ bản như xác thực 2 lớp, phân quyền và sao lưu không tốn nhiều chi phí.
Dữ liệu lưu trên cloud có an toàn hơn lưu trên máy tính văn phòng không?
Thường là có, nếu nhà cung cấp uy tín và bạn cấu hình đúng. Hạ tầng cloud có sẵn mã hoá, sao lưu và giám sát, nhưng việc đặt mật khẩu, phân quyền và chia sẻ dữ liệu vẫn là trách nhiệm của doanh nghiệp.
Dữ liệu cá nhân của khách hàng gồm những gì?
Thông thường gồm họ tên, số điện thoại, email, địa chỉ, số giấy tờ tuỳ thân, lịch sử mua hàng và các thông tin giúp nhận diện một người. Một số loại như sức khoẻ, tài chính được xem là nhạy cảm và cần bảo vệ chặt hơn.
Nên làm gì đầu tiên khi phát hiện rò rỉ dữ liệu?
Cô lập hệ thống bị ảnh hưởng, đổi mật khẩu và thu hồi quyền liên quan, giữ lại nhật ký để điều tra, đánh giá phạm vi dữ liệu bị lộ, sau đó thông báo cho các bên liên quan theo quy định và hướng dẫn của luật sư hoặc cơ quan chức năng.
Phần mềm làm theo yêu cầu có an toàn bằng phần mềm đóng gói không?
Không phụ thuộc vào loại phần mềm mà phụ thuộc vào cách thiết kế, lập trình, kiểm thử và vận hành. Khi thuê làm phần mềm, hãy yêu cầu rõ về phân quyền, mã hoá, nhật ký truy cập và cơ chế sao lưu ngay trong tài liệu yêu cầu.
Biên soạn bởi đội phát triển phần mềm, thiết kế website và SEO của ULI – công ty phần mềm (uli.vn). Nội dung được rà soát và cập nhật định kỳ.